Aleksey Zhadan · fullstack developer, DevOps · Head of TechPlatform
Rekayasa sistem: infrastruktur, agen‑AI, layanan internal
Saya merancang dan membangun sistem yang tetap berjalan bertahun-tahun: sekitar empat puluh host, delapan produk di produksi dan pipeline LLM, semuanya dibangun dan dirawat oleh satu orang. Terbuka untuk kontrak pribadi.
731playbook Ansible dan 154 role di infrastruktur yang berjalan
98layanan dengan spesifikasi tertulis
8produk web dan mobile sendiri yang dipakai setiap hari
≈40host dan node jaringan di tiga negara, plus klaster k3s
Layanan
Apa yang klien pesan dan apa yang mereka dapat
Bukan "jam konsultasi", tapi sistem yang berjalan, lengkap dengan dokumentasi dan deployment yang sudah teruji.
Infrastruktur dan DevOps
Server, virtualisasi, Kubernetes, deployment sebagai kode. Infrastruktur yang bisa dibangun ulang dari nol dengan satu perintah, bukan dari ingatan.
Proxmox, k3s, Podman: dari satu server hingga klaster
Playbook dan role Ansible untuk setiap layanan
Backup, metrik, on-call dan alert
Agen AI dan otomasi LLM
Pipeline di mana model mengerjakan pekerjaan rutin dan lolos penerimaan berdasarkan kriteria tertulis. Bisa juga dengan model gratis.
Sistem multi-agen: perencana, pekerja, verifikator
Pemrosesan email, dokumen, mutasi rekening, tiket
Antarmuka chat di Mattermost dan Telegram
Layanan web siap pakai
Dari skema data hingga deployment dan aplikasi mobile. Produk saya sendiri sudah bertahun-tahun di produksi; milik Anda akan dibangun dengan cara yang sama.
Python/FastAPI, PostgreSQL, Valkey
Front end TypeScript/Vue, Android dengan Kotlin
Single sign-on lewat OIDC sejak hari pertama
Sistem email
Server email sendiri, bukan cloud milik orang lain: migrasi domain tanpa kehilangan satu pesan pun, reputasi terjaga, anti-spam berbasis LLM.
Stalwart: JMAP, IMAP, SMTP, webmail
DKIM/SPF/DMARC diterbitkan otomatis dari zona
Kotak surat besar dirapikan oleh model
Jaringan dan akses dari negara mana pun
Jaringan privat yang mencakup beberapa negara: layanan bisa diakses dari perangkat apa pun, dan koneksi yang putus tidak memutus akses manajemen.
MikroTik, WireGuard, routing per domain
Kanal manajemen cadangan
Daftar izin swalayan lewat bot
Single sign-on dan secrets
Satu akun untuk semua layanan dan penyimpanan secret tempat deployment mengambil kata sandi sendiri.
Penyedia OIDC sendiri, terhubung dengan Forgejo, Nextcloud dan email
OpenBao: secret keluar dari repositori dan dari kepala orang
Akses berbasis peran, dicabut dengan satu perubahan
Produk yang sudah di produksi
Delapan sistem yang dipakai setiap hari
Bukan demo dan bukan prototipe: masing-masing memproses data nyata setiap hari.
LiveMail
Webmail sendiri di atas Stalwart/JMAP: jutaan pesan, pencarian, aturan, folder meta untuk SMS dan panggilan.
Dibangun denganStalwart, JMAP, cache Valkey, login OIDC
HasilMenggantikan panel Zimbra berbayar
Anti-spam dan pembersihan kotak surat
Pipeline LLM: email dan SMS dikelompokkan per kontak, setiap item mendapat penilaian model dan keputusan.
Dibangun denganBeberapa model, batch dengan batas harian
HasilPembersihan berjalan sendiri, dengan tombol darurat
LiveFinance
Pengumpulan mutasi rekening dan pembukuan: parsing otomatis PDF dan API, riwayat saldo.
Dibangun denganParser PDF dan API bank, PostgreSQL
HasilAnalitik pengeluaran tanpa input manual
LivePhotos
Perpustakaan media: foto dan video dengan pengenalan orang dan penilaian bidikan.
Dibangun denganImpor dari sumber eksternal, model pengenalan
HasilBidikan terbaik muncul sendiri, orang ditemukan lewat wajah
LiveHistory
Kronik pergerakan dan kehadiran: ponsel, mobil, geodata.
Dibangun denganPonsel, StarLine, geodata
HasilSatu sumber peristiwa, bukan log yang tersebar
SyCraft IdP
Penyedia OIDC sendiri: single sign-on untuk semua layanan.
Dibangun denganOIDC, terhubung dengan Forgejo, Nextcloud dan email
HasilSatu akun untuk semuanya, akses diatur di satu tempat
SyCraft Control
Aplikasi Android: penyimpanan kontak, sinkronisasi SMS, log panggilan dan kalender.
Dibangun denganKotlin, sinkronisasi dengan server
HasilAdministrasi ponsel jarak jauh
Orkestrator agen AI
Sistem multi-agen di Kubernetes: pembagian tugas, pekerja, dan verifikator kualitas jawaban.
Dibangun dengank3s, model gratis dengan penerimaan, Mattermost dan Telegram
HasilTugas diselesaikan dalam batch tanpa menghabiskan langganan berbayar
Studi kasus arsitektur
Masalah → solusi → hasil
Empat masalah yang biasanya dianggap "terlalu sulit, biarkan saja".
01
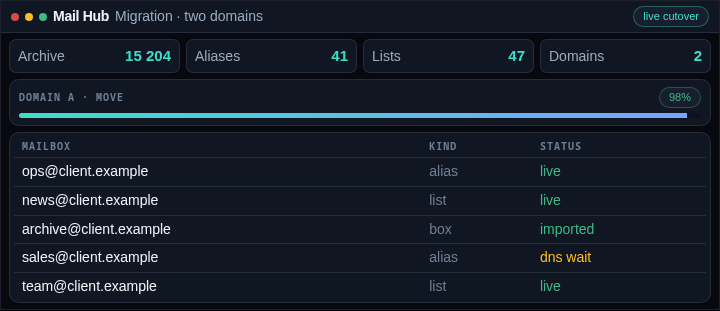
Email keluar dari cloud orang lain
15,000 pesan di arsip
41 alamat dipulihkan
2 domain dengan riwayat 20 tahun
Masalah
Dua domain dengan riwayat dua puluh tahun berada di layanan email eksternal. Penyedia tidak mau memberikan daftar kotak surat, jadi tidak ada yang bisa dimigrasikan "apa adanya".
Solusi
Daftar alamat direkonstruksi dari arsip email: 15 ribu pesan, 41 alamat. Domain dipindahkan ke Stalwart yang di-host sendiri, alamat dibuat ulang sebagai alias dan milis. DKIM/SPF/DMARC diterbitkan otomatis dari zona yang dilayani server itu sendiri.
Hasil
Migrasi tanpa kehilangan satu pesan pun, reputasi domain tetap utuh. Domain baru sekarang ditambahkan dengan satu perintah.
02
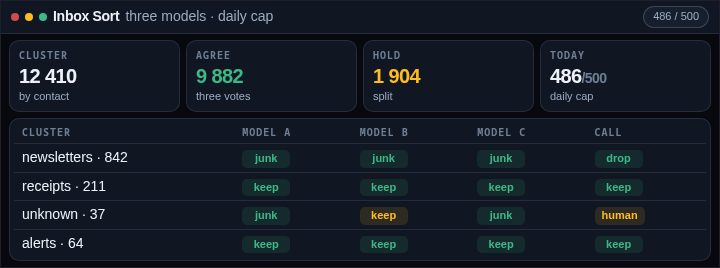
AI merapikan kotak surat, bukan pembersihan manual
47,000 pesan di kotak surat
Beberapa model per pesan
Tombol darurat dan batas harian
Masalah
Empat puluh tujuh ribu pesan tidak bisa dipilah dengan tangan, dan penghapusan yang salah tidak bisa dibatalkan. Otomasinya harus cukup terpercaya untuk menghapus.
Solusi
Pipeline: deduplikasi, pengelompokan per kontak, penilaian dari beberapa model, dan keputusan hanya jika semuanya sepakat. Pekerjaan berjalan dalam batch dengan batas harian dan tombol darurat.
Hasil
Kotak surat merapikan dirinya sendiri. Kasus yang meragukan diserahkan ke manusia dalam satu daftar, bukan pesan demi pesan.
03
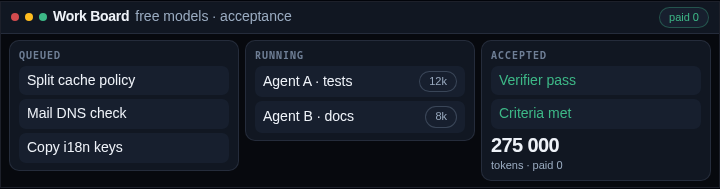
Pengembangan multi-agen dengan model gratis
275,000 token per batch
0 biaya langganan berbayar
Penerimaan berdasarkan kriteria tertulis
Masalah
Bekerja dengan LLM menabrak dua tembok sekaligus: harga model berbayar dan kualitas jawaban model gratis.
Solusi
Tugas dipecah menjadi bagian-bagian dan diserahkan ke model gratis. Hasilnya melewati verifikator independen dan penerimaan berdasarkan kriteria yang ditulis sebelumnya.
Hasil
Satu batch menghasilkan 275 ribu token kerja model gratis tanpa biaya langganan berbayar, dengan penerimaan tetap berjalan.
04
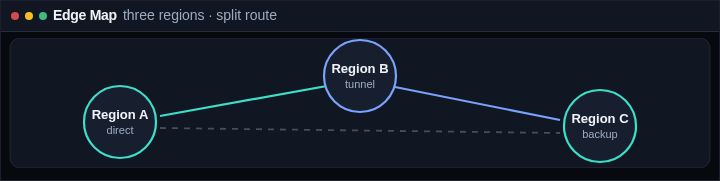
Jaringan privat yang mencakup tiga negara
3 negara di tiga zona waktu
2 kanal manajemen
Proxy dengan routing per domain
Masalah
Akses ke layanan dan sumber daya eksternal dari tiga negara. Sebagian sumber daya dibatasi geografis, sebagian lain hanya bisa diakses dari dalam infrastruktur.
Solusi
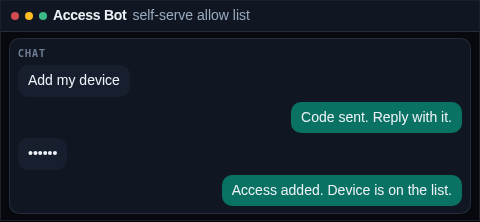
MikroTik dan WireGuard, proxy terpisah dengan routing per domain, dan kanal manajemen cadangan kalau kanal utama mati. Daftar izin swalayan lewat bot Telegram.
Hasil
Layanan bisa diakses dari perangkat klien mana pun. Putusnya koneksi utama tidak memutus akses manajemen.
Studi kasus lainnya
Eksekutor otonom dengan peninjau
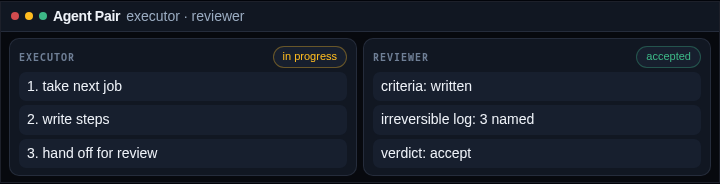
Membangun agen eksekutor yang mengambil pekerjaan dari antrean, menulis langkah di chat dan menyerahkan hasil berdasarkan kriteria penerimaan tertulis. Agen kedua meninjau hasilnya dan mencatat setiap tindakan yang tidak bisa dibatalkan.
Bot Telegram dan jembatan chat
Membangun bot Telegram di Bot API dan klien MTProto, satu proses per akun. Bisa membaca dan mengekspor riwayat. Juga jembatan ke chat kerja dan bot daftar izin swalayan.
Klaster Kubernetes di mesin sendiri
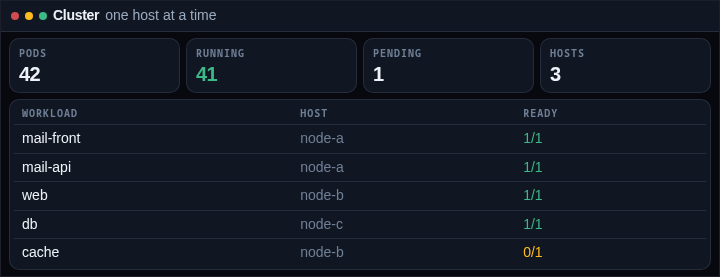
Menjalankan klaster k3s di mesin sendiri dengan puluhan layanan. Konfigurasi sebagai kode, rollout satu host per satu waktu agar yang lain tetap berjalan.
Playbook Ansible dengan bukti nyata
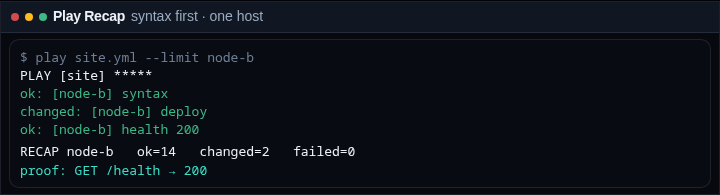
Menulis sekitar 200 playbook Ansible. Setiap rollout memeriksa sintaks, berjalan satu host per satu waktu, dan dibuktikan dengan perintah, bukan dengan kata "selesai".
Monitoring yang menghidupkan host yang diam
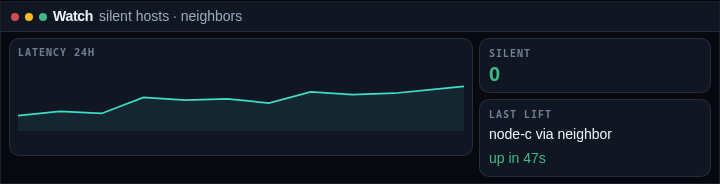
Membangun monitoring di Grafana dan VictoriaMetrics. Pengawas mendeteksi host yang diam dan menghidupkan kembali mesin yang mati lewat tetangganya dan hypervisor.
Halaman duplikat visual dengan label asal
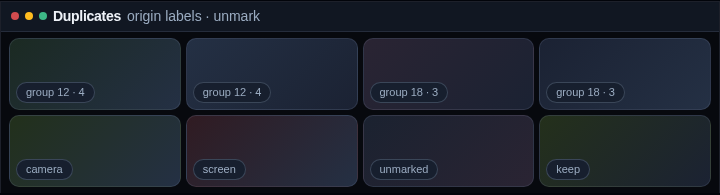
Membangun halaman duplikat visual: bingkai yang mirip dikelompokkan, diberi label asal, dan bisa dilepas tandanya. Backend dan UI sudah berjalan; set kontrol ratusan bingkai terkelompok rapi tanpa kehilangan kunci.
Permintaan tunnel otomatis saat situs diblokir geografis
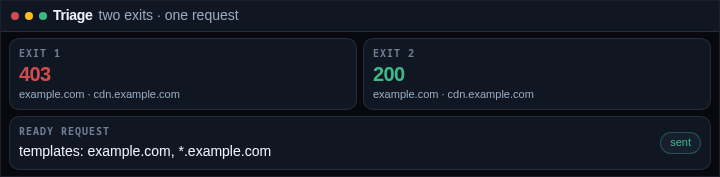
Membangun triase blokir geografis: domain diambil dari halaman dan skrip, masing-masing diuji dari dua wilayah, dan pola yang cocok menjadi permintaan tunnel siap pakai. Di situs nyata, blokir dari satu wilayah dan OK dari wilayah lain otomatis menghasilkan permintaan.
Pemanasan cache otomatis: cold start dari detik ke pecahan detik
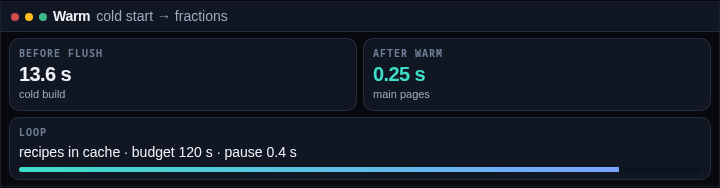
Membangun pemanasan otomatis untuk data yang belum ada di cache: loop latar belakang menyiapkan potongan yang dibutuhkan lebih dulu. Setelah cache dikosongkan total, halaman utama kembali hangat dalam pecahan detik, bukan lewat build dingin yang lama.
Pekerjaan terbaru
Substitusi data otomatis di server proxy. Dibangun lapisan penyamaran yang mengganti nilai pada lalu lintas proxy secara langsung, tanpa perlu penggantian manual. Lapisan ini tercakup pengujian dan sudah dipasang di lingkungan produksi, dengan filter memproses lalu lintas nyata. Penggantian data kini sepenuhnya otomatis: langkah manual hilang dan sistem berjalan tanpa campur tangan manusia.
Deduplikasi email otomatis di berbagai alamat penerima. Dibangun alat yang menemukan salinan email yang sama pada alamat penerima berbeda dengan kunci pengirim + subjek + menit + pratinjau — ukuran tidak bisa dipakai karena server email mengubahnya saat pengiriman. Dari cache 96 905 pesan, alat ini menemukan 289 grup dengan alamat berbeda: 274 pesan masih hidup di server dan 121 grup perlu dibersihkan. Penghapusan dikemas sebagai playbook idempoten dengan uji kering dan verifikasi, perubahan di-commit dan di-push. 153 salinan dipindahkan ke Sampah, verifikasi memastikan 153 dari 153 ada di tempatnya dan 121 asli tetap utuh — pembersihan kini bisa diulang dan aman.
Lokalisasi bahasa Portugis untuk landing page multibahasa: 187 frasa dalam 25 menit. Locale Portugis (pt-BR, /pt/) ditambahkan ke registri landing dan 187 frasa referensi diekstrak, lalu diterjemahkan model LLM gratis dalam 16 batch dalam 25 menit. 24 frasa rumit ditinjau dan diperbaiki manual, halaman dirakit dengan build idempoten, kanon teks dan skrip klien diperbarui. Semuanya terlindungi tes (69 passed) dan di-deploy tanpa galat. Landing kini berjalan dalam 5 bahasa dengan analitik: /pt/ mengembalikan HTTP 200 dan halaman 9045 byte, deploy failed=0.
Membangun dan menjalankan mesin inferensi lokal di server. Tidak ada image mesin yang siap pakai: layanan sudah berjalan dengan model lama selama 42 jam, sementara bobot sebesar 147 GiB sudah ada di server. Saya membangun mesin dari branch pull request — build memasuki jam keempat, melewati tahap antarmuka web, dan selesai dengan menjalankannya pada bobot lokal. Model baru beroperasi di server sendiri tanpa image siap pakai dan tanpa menghentikan layanan yang sedang berjalan.
Perutean kotak surat otomatis untuk pendaftaran di 34 platform freelance. Modul menentukan alamat pendaftaran dari domain platform: 13 platform berbahasa Rusia ke satu kotak surel, 21 internasional ke kotak kedua. Pengiriman diverifikasi di kedua kotak (surat dan kode terbaca), dan logika dikunci dengan pengujian: 21 uji modul serta 117 hijau di seluruh proyek. Pendaftaran di seluruh 34 platform masuk ke kotak yang tepat tanpa pilihan manual, dijaga oleh pengujian.
Format nama terpadu dan deduplikasi di direktori 5.000 kontak. Membangun sistem urutan nama kanonik: setiap format tampilan kini dihitung dari satu sumber kanonik. Proses migrasi otomatis menulis ulang 2091 entri ke urutan baru, dan pemindaian ulang menunjukkan 0 perbaikan tersisa. Deduplikasi terverifikasi menggabungkan 347 dari 348 kartu kembar yang terdeteksi. Direktori menyusut dari 5130 menjadi 4783 entri, 1530 tes tetap hijau, dan deployment selesai tanpa kesalahan.
Stack
Alat yang menjadi fondasinya
Platform
Linux
Proxmox
Kubernetes (k3s)
Podman / Docker
Ansible · 731 playbook
Data
PostgreSQL
Valkey / Redis
RAG dan pencarian vektor
Pengembangan
Python / FastAPI
TypeScript / Vue
Android / Kotlin
Email, akses, web
Stalwart (JMAP / IMAP / SMTP)
OIDC / OpenBao
Nginx / Caddy
Jaringan
MikroTik
WireGuard
LLM
Claude
Qwen
Model lokal di llama.cpp
Observabilitas dan CI
Grafana / VictoriaMetrics
Forgejo / CI
Cara saya bekerja
Empat langkah dari email pertama hingga serah terima
Setiap hasil dibuktikan dengan eksekusi dan log, bukan dengan kata-kata "sudah jalan".
1
Memahami tugas
Seperti apa hasil akhirnya, apa yang menghalangi, di mana datanya dan siapa penggunanya. Kami bekerja dengan materi Anda, bukan dengan hal-hal umum.
2
Arsitektur dan penawaran harga
Diagram solusi, daftar pekerjaan dan kriteria penerimaan ditulis sebelum apa pun dimulai. Harga terikat pada milestone, bukan pada jam.
3
Kerja dengan bukti
Setiap tahap ditutup dengan eksekusi nyata: output perintah, log, tangkapan layar. Anda melihat apa yang sudah selesai sebelum perlu bertanya.
4
Serah terima dan dukungan
Dokumentasi, akses, deployment yang bisa diulang. Sistem berjalan tanpa saya, dan jika Anda mau, saya tetap memberi dukungan.
FAQ
Jawaban singkat untuk pertanyaan umum
Angka dan langkah yang sama seperti di halaman, mudah dikutip di pencarian atau oleh asisten.
Apa yang dikerjakan SyCraft?
Rekayasa sistem secara menyeluruh: infrastruktur dan DevOps, agen AI berbasis LLM, layanan web, email dan jaringan. Setiap hasil dibuktikan dengan eksekusi dan log, bukan dengan klaim.
Seberapa banyak pengalaman dan apa yang sudah di produksi?
20 tahun di bidang rekayasa, 731 playbook Ansible dan 154 role, 98 layanan terdokumentasi, 8 produk sendiri di produksi berkelanjutan, dan sekitar 40 host di tiga negara plus klaster k3s.
Bagaimana alur kerja sama?
Empat langkah: merumuskan tugas, arsitektur dan estimasi dengan kriteria penerimaan, kerja dengan bukti di setiap tahap, lalu serah terima dengan dokumentasi dan deployment yang bisa diulang.