Aleksey Zhadan · Fullstack-Entwickler, DevOps · Head of TechPlatform
Systems Engineering: Infrastruktur, KI‑Agenten, eigene Dienste
Ich entwerfe und liefere Systeme, die jahrelang laufen: eine Landschaft aus vierzig Hosts, acht Produkte im Produktivbetrieb und LLM-Pipelines, alles von einer Hand gebaut und betreut. Für Direktaufträge verfügbar.
731Ansible-Playbooks und 154 Rollen in der laufenden Landschaft
98Dienste mit eigener schriftlicher Spezifikation
8eigene Web- und Mobilprodukte im täglichen Produktivbetrieb
≈40Hosts und Netzknoten in drei Ländern, dazu ein k3s-Cluster
Leistungen
Was Kunden beauftragen und was sie bekommen
Keine Beratungsstunden, sondern ein laufendes System mit Dokumentation und nachgewiesenem Deployment.
Infrastruktur und DevOps
Server, Virtualisierung, Kubernetes, Deployment als Code. Eine Landschaft, die sich mit einem Befehl von Grund auf neu aufbauen lässt statt aus dem Gedächtnis.
Proxmox, k3s, Podman: vom einzelnen Server bis zum Cluster
Ansible-Playbooks und Rollen für jeden Dienst
Backups, Metriken, Rufbereitschaft und Alarmierung
KI-Agenten und LLM-Automatisierung
Pipelines, in denen das Modell die Routine erledigt und die Abnahme nach schriftlichen Kriterien besteht. Läuft auch auf kostenlosen Modellen.
Multi-Agenten-Aufbau: Planer, Worker, Prüfinstanz
Verarbeitung von E-Mail, Dokumenten, Kontoauszügen, Tickets
Chat-Oberfläche in Mattermost und Telegram
Schlüsselfertige Webdienste
Vom Datenmodell bis zu Deployment und mobilem Client. Meine eigenen Produkte laufen seit Jahren produktiv; Ihres entsteht genauso.
Python/FastAPI, PostgreSQL, Valkey
Frontend in TypeScript/Vue, Android in Kotlin
Single Sign-on über OIDC von Anfang an
E-Mail-Systeme
Ein eigener Mailserver statt fremder Cloud: Domain-Umzug ohne den Verlust einer einzigen Nachricht, erhaltene Reputation, Spamschutz auf LLM-Basis.
Stalwart: JMAP, IMAP, SMTP, Webmail
DKIM/SPF/DMARC werden automatisch aus der Zone veröffentlicht
Große Postfächer, von Modellen aufgeräumt
Netzwerk und Zugang aus jedem Land
Ein privates Netz über mehrere Länder: Dienste von jedem Gerät erreichbar, und eine ausgefallene Strecke schneidet die Verwaltung nie ab.
MikroTik, WireGuard, Routing pro Domain
Reservekanal für die Verwaltung
Freigabelisten per Bot in Eigenregie
Single Sign-on und Secrets
Ein Konto für jeden Dienst der Landschaft und ein Secret-Speicher, aus dem das Deployment die Passwörter selbst liest.
Eigener OIDC-Provider, angebunden an Forgejo, Nextcloud und E-Mail
OpenBao: Secrets raus aus dem Repository und aus den Köpfen
Rollenbasierter Zugang, mit einer Änderung entzogen
Produkte, die bereits produktiv laufen
Acht Systeme im täglichen Produktivbetrieb
Keine Demos und keine Prototypen: jedes verarbeitet täglich echte Daten.
LiveMail
Eigenes Webmail auf Stalwart/JMAP: Millionen Nachrichten, Suche, Regeln, Metaordner für SMS und Anrufe.
Gebaut mitStalwart, JMAP, Valkey-Cache, Anmeldung über OIDC
ErgebnisErsetzt ein kostenpflichtiges Zimbra-Panel
Spamschutz und Postfach-Durchgang
Eine LLM-Pipeline: E-Mail und SMS werden nach Kontakt gruppiert, jeder Eintrag bekommt ein Modellurteil und eine Entscheidung.
Gebaut mitMehrere Modelle, Stapel mit Tageslimit
ErgebnisDas Aufräumen läuft von selbst, mit Not-Aus
LiveFinance
Sammeln und Verbuchen von Kontoauszügen: automatisches Auslesen von PDFs und APIs, Saldenverlauf.
Gebaut mitParser für PDFs und Bank-APIs, PostgreSQL
ErgebnisAusgabenanalyse ohne manuelle Eingabe
LivePhotos
Medienbibliothek: Fotos und Video mit Personenerkennung und Bewertung der Aufnahmen.
Gebaut mitImport aus externen Quellen, Erkennungsmodelle
ErgebnisDie besten Aufnahmen kommen von selbst nach oben, Personen werden per Gesicht gefunden
LiveHistory
Eine Chronik von Bewegung und Anwesenheit: Telefon, Auto, Geodaten.
Gebaut mitTelefon, StarLine, Geodaten
ErgebnisEine Quelle für Ereignisse statt verstreuter Logs
SyCraft IdP
Eigener OIDC-Provider: Single Sign-on für jeden Dienst der Landschaft.
Gebaut mitOIDC, angebunden an Forgejo, Nextcloud und E-Mail
ErgebnisEin Konto für alles, Zugänge an einer Stelle verwaltet
SyCraft Control
Android-App: Kontaktspeicher, Abgleich von SMS, Anrufliste und Kalender.
Gebaut mitKotlin, Abgleich mit dem Server
ErgebnisFernverwaltung des Telefons
Orchestrator für KI-Agenten
Ein Multi-Agenten-System auf Kubernetes: Aufgabenvergabe, Worker und eine Prüfinstanz für die Antwortqualität.
Gebaut mitk3s, kostenlose Modelle unter Abnahme, Mattermost und Telegram
ErgebnisAufgaben werden in Stapeln gelöst, ohne das kostenpflichtige Abo zu verbrauchen
Architektur-Referenzen
Aufgabe → Lösung → Ergebnis
Vier Aufgaben, die man üblicherweise als zu aufwendig abhakt und beim Alten lässt.
01
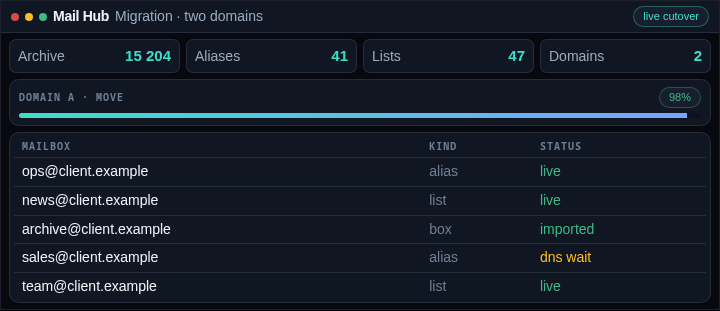
E-Mail raus aus der fremden Cloud
15,000 Nachrichten im Archiv
41 wiederhergestellte Adressen
2 Domains mit 20 Jahren Geschichte
Aufgabe
Zwei Domains mit zwanzig Jahren Geschichte lagen bei einem externen Maildienst. Der Anbieter rückte die Liste der Postfächer nicht heraus, es gab also nichts, was sich unverändert hätte umziehen lassen.
Lösung
Die Adressliste wurde aus dem Mailarchiv rekonstruiert: 15 Tausend Nachrichten, 41 Adressen. Die Domains zogen auf ein selbst betriebenes Stalwart um, die Adressen wurden als Aliase und Listen neu angelegt. DKIM/SPF/DMARC werden automatisch aus der Zone veröffentlicht, die der Server selbst bedient.
Ergebnis
Umzug ohne den Verlust einer einzigen Nachricht, die Reputation der Domains blieb unversehrt. Neue Domains kommen jetzt mit einem Befehl dazu.
02
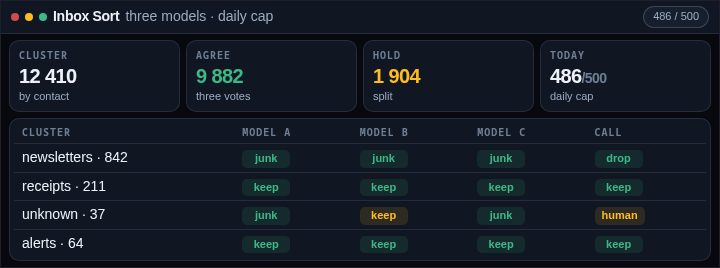
KI räumt das Postfach auf statt Handarbeit
47,000 Nachrichten im Postfach
Mehrere Modelle pro Nachricht
Not-Aus und ein Tageslimit
Aufgabe
Siebenundvierzigtausend Nachrichten lassen sich nicht von Hand sortieren, und eine falsche Löschung lässt sich nicht zurücknehmen. Die Automatisierung musste so verlässlich sein, dass man ihr das Löschen zutraut.
Lösung
Eine Pipeline: Entdopplung, Gruppierung nach Kontakt, Urteile mehrerer Modelle und eine Entscheidung erst bei Einigkeit. Gearbeitet wird in Stapeln mit Tageslimit und Not-Aus.
Ergebnis
Das Postfach räumt sich selbst auf. Strittige Fälle gehen als eine Liste an den Menschen statt Nachricht für Nachricht.
03
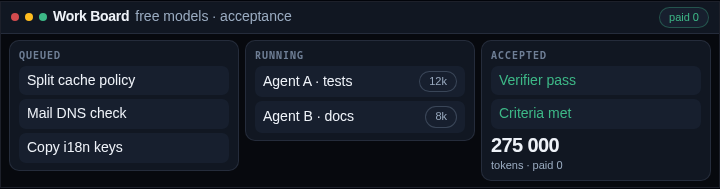
Multi-Agenten-Entwicklung auf kostenlosen Modellen
275,000 Tokens pro Stapel
0 Ausgaben für kostenpflichtige Abos
Abnahme nach schriftlichen Kriterien
Aufgabe
Die Arbeit mit LLMs stößt gleich an zwei Wände: den Preis der kostenpflichtigen Modelle und die Antwortqualität der kostenlosen.
Lösung
Aufgaben werden in Teile zerlegt und an kostenlose Modelle vergeben. Das Ergebnis durchläuft eine unabhängige Prüfinstanz und die Abnahme nach vorab schriftlich festgelegten Kriterien.
Ergebnis
Ein Stapel liefert 275 Tausend Tokens Arbeit kostenloser Modelle und null Ausgaben für kostenpflichtige Abos, die Abnahme bleibt dabei bestehen.
04
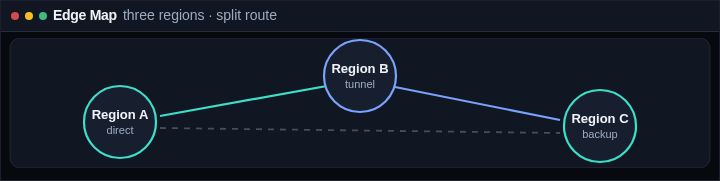
Ein privates Netz über drei Länder
3 Länder in drei Zeitzonen
2 Verwaltungskanäle
Proxy mit Routing pro Domain
Aufgabe
Zugang zu Diensten und externen Ressourcen aus drei Ländern. Manche Ressourcen sind geografisch gesperrt, andere nur aus der eigenen Landschaft erreichbar.
Lösung
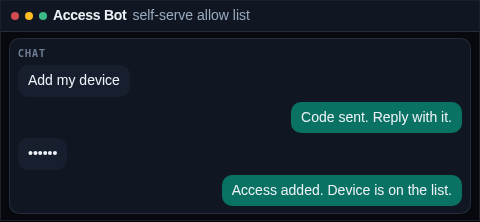
MikroTik und WireGuard, ein Split-Proxy mit Routing pro Domain und ein Reservekanal für die Verwaltung, falls der Hauptkanal ausfällt. Freigabelisten in Eigenregie über einen Telegram-Bot.
Ergebnis
Die Dienste sind von jedem Gerät des Kunden erreichbar. Der Ausfall der Hauptstrecke schneidet die Verwaltung nicht ab.
Mehr Fallbeispiele
Autonomer Ausführer mit Prüfer
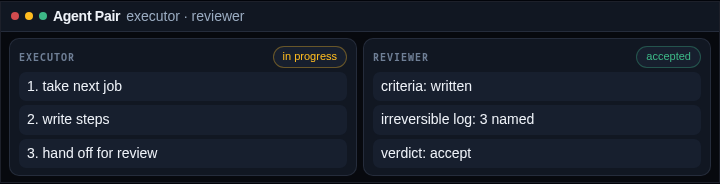
Ein Ausführer holt Aufgaben aus der Warteschlange, schreibt Schritte im Chat und übergibt nach schriftlichen Kriterien. Ein zweiter Agent prüft das Ergebnis und führt ein benanntes Log irreversibler Aktionen.
Telegram-Bots und Chat-Brücke
Telegram-Bots über Bot API und MTProto, ein Prozess pro Konto. Sie lesen und exportieren Verlauf. Dazu eine Brücke zum Arbeitschat und ein Bot für die Freigabeliste.
Kubernetes-Cluster auf eigenen Maschinen
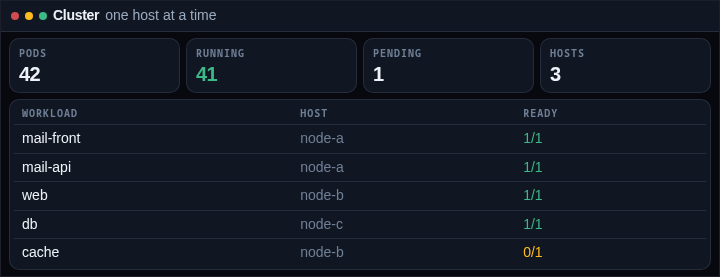
k3s-Cluster auf eigenen Maschinen, Dutzende Dienste. Config ist Code, Ausrollung Host für Host.
Ansible-Playbooks mit lebendigem Nachweis
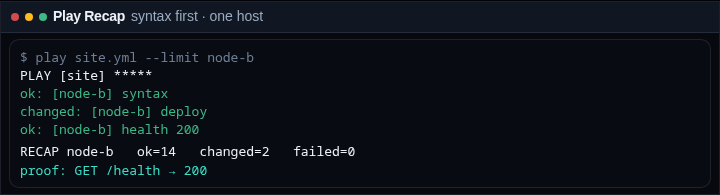
Etwa 200 Ansible-Playbooks. Jede Ausrollung prüft Syntax, geht Host für Host und wird per Befehl belegt, nicht durch das Wort fertig.
Monitoring, das stille Hosts hebt
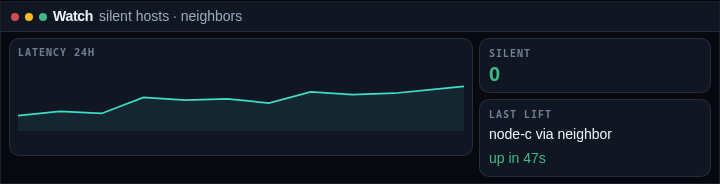
Monitoring mit Grafana und VictoriaMetrics. Ein Wächter sieht stille Hosts und hebt die Maschine über Nachbarn und Hypervisor.
Seite für visuelle Dubletten mit Herkunftsmarken
Seite für visuelle Dubletten: ähnliche Bilder werden gruppiert und nach Herkunft markiert.
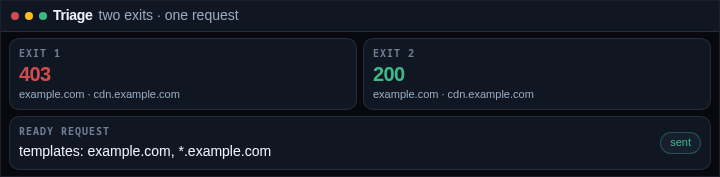
Automatische Tunnelanfrage bei Geosperre
Triage von Geosperren: Domains von Seite und Skripten, Prüfung aus zwei Regionen.
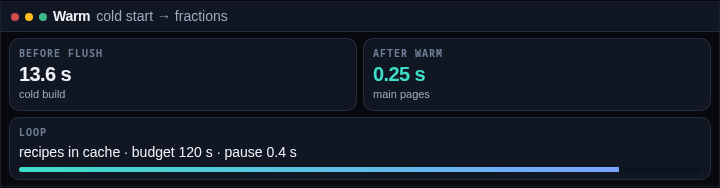
Cache-Vorwärmung: Kaltstart in Bruchteilen
Automatische Vorwärmung fehlender Cache-Daten.
Aktuelle Arbeiten
Seite für visuelle Dubletten mit Herkunftsmarken. Seite für visuelle Dubletten: ähnliche Bilder werden gruppiert und nach Herkunft markiert.
Cache-Vorwärmung: Kaltstart in Bruchteilen. Automatische Vorwärmung fehlender Cache-Daten.
Automatische Tunnelanfrage bei Geosperre. Triage von Geosperren: Domains von Seite und Skripten, Prüfung aus zwei Regionen.
Umzug der E-Mail-Infrastruktur zweier Domains auf einen eigenen Server. Postfächer und Verteilerlisten von externem Hosting auf einen selbst betriebenen Mailserver umgezogen. Angelegt wurden 2 Domains, 10 Aliase und 47 Verteilerlisten; die Einträge für MX, SPF, DMARC und DKIM wurden wiederhergestellt. Alle 57 Adressen nehmen Post an, Testnachrichten kamen an, die Zustellung wurde von externen Hosts aus geprüft.
Kontextfenster: Cache etwa 75 % kleiner. Nachvollzogen, warum der Cache bei langen Sitzungen wuchs. Ein kleiner Anteil langer Sitzungen trug die Last; die Bereinigung wurde angepasst. Der Cache sank um etwa drei Viertel.
Technologien
Die Werkzeuge, auf denen alles steht
Plattform
Linux
Proxmox
Kubernetes (k3s)
Podman / Docker
Ansible · 731 Playbooks
Daten
PostgreSQL
Valkey / Redis
RAG und Vektorsuche
Entwicklung
Python / FastAPI
TypeScript / Vue
Android / Kotlin
E-Mail, Zugang, Web
Stalwart (JMAP / IMAP / SMTP)
OIDC / OpenBao
Nginx / Caddy
Netzwerk
MikroTik
WireGuard
LLM
Claude
Qwen
Lokale Modelle auf llama.cpp
Monitoring und CI
Grafana / VictoriaMetrics
Forgejo / CI
Arbeitsweise
Vier Schritte von der ersten E-Mail bis zur Übergabe
Jedes Ergebnis wird durch einen Lauf und durch Logs belegt, nicht durch die Worte es funktioniert.
1
Aufgabe verstehen
Was am Ende herauskommen muss, was im Weg steht, wo die Daten liegen und wer die Nutzer sind. Wir arbeiten an Ihrem Material, nicht an Allgemeinplätzen.
2
Architektur und Angebot
Lösungsskizze, Arbeitsumfang und Abnahmekriterien stehen schriftlich fest, bevor irgendetwas beginnt. Das Angebot hängt an Meilensteinen, nicht an Stunden.
3
Arbeit mit Nachweis
Jede Etappe endet mit einem Lauf: Befehlsausgabe, Logs, Screenshots. Sie sehen das Ergebnis, bevor Sie danach fragen müssen.
4
Übergabe und Betreuung
Dokumentation, Zugänge, reproduzierbares Deployment. Das System lebt ohne mich, und auf Wunsch bleibe ich in der Betreuung.
FAQ
Kurze Antworten auf häufige Fragen
Dieselben Zahlen und Schritte wie auf der Seite — leicht in einer Suche oder für einen Assistenten zu zitieren.
Was macht SyCraft?
Systemtechnik von Ende zu Ende: Infrastruktur und DevOps, LLM-basierte KI-Agenten, Webdienste, Mail und Netze. Jedes Ergebnis wird durch einen Lauf und Logs belegt, nicht durch Behauptungen.
Wie viel Erfahrung und was läuft bereits produktiv?
20 Jahre Engineering, 731 Ansible-Playbooks und 154 Rollen, 98 dokumentierte Dienste, 8 eigene Produkte im Dauerbetrieb und etwa 40 Hosts in drei Ländern plus ein k3s-Cluster.
Wie läuft ein Auftrag ab?
Vier Schritte: Aufgabe klären, Architektur und Angebot mit Abnahmekriterien, Arbeit mit Nachweisen in jeder Phase, Übergabe mit Dokumentation und reproduzierbarem Deploy.